AI-Nativeシリーズ · ANDON · エージェント型PRレビューとCI/CD · 第4話(全5回)
オートマージ・エンベロープ:影響範囲はパスリストで決まる
エージェント型PRレビューとCI/CDの第4話。2026-09-01、GitHubはCopilotの承認をリポジトリの必須承認にカウントできる設定をリリースした(デフォルトはオフ)。この議論は「AIが十分優秀か」だったが、それは本質的な問いではない。本当の問いは「何を承認するのか」だ。本エピソードはANDONのO、つまりエンベロープの内側だけに適用されるルールである。信頼度スコアではなくパスリストで構成されたオートマージ・エンベロープを設計し、5つの条件がすべて同時に成立する必要がある。そして、実際のPRがエンベロープを通過しつつ1条件で落ち、ブランチ保護APIが403を返したため結局マージできなかった日を記録する。
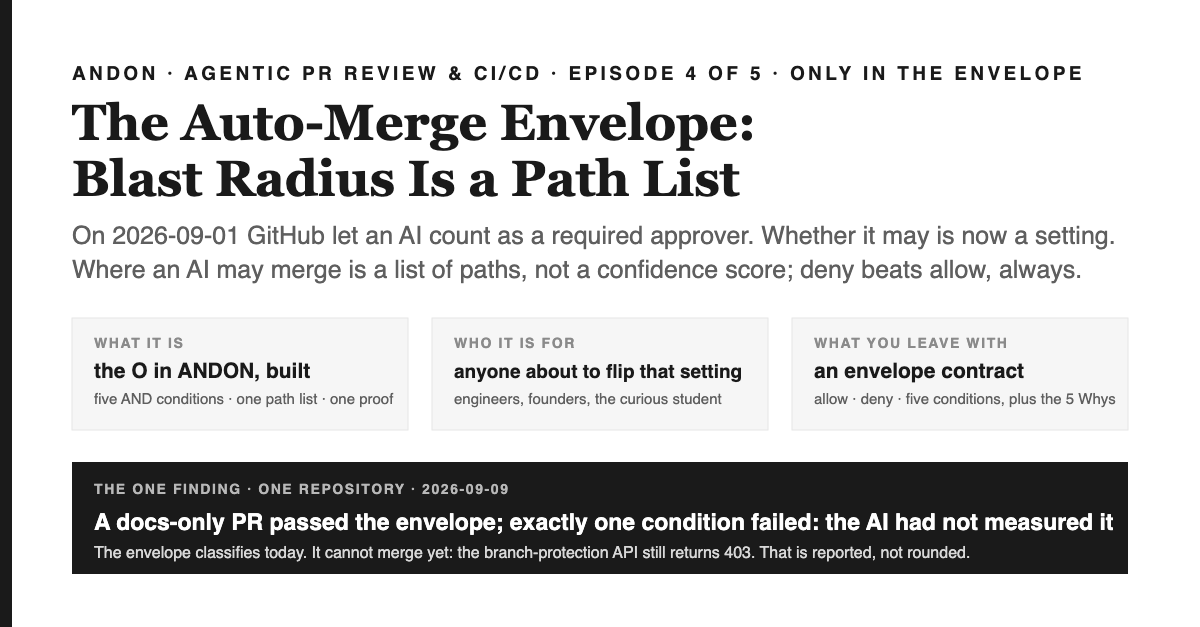
1分でつかむ要点 — 読後に残るもの
本稿の中身 ANDON 第4話 ANDON、全5回のエージェント型PRレビューとCI/CDシリーズの一つ。本話はエンベロープの内側だけ――実際のリポジトリに組み込まれた自動マージ用エンベロープ。パスごとの許可リストと拒否リスト、ボットが承認・マージするために同時に満たすべき5つの条件、誰が変更を書いたか・どれだけ大きいかを確認する2つのゲート、そしてまだ欠けている唯一の要素の現状を正直に記録する。
なぜこれが重要なのか エンジニアにとって――マージボタンの意味が変わった。今やベンダーのAIが承認でき、同じベンダーのエージェントがレビューの指摘や失敗したチェックを自動で解決してくれる。残る設計判断は「どこで」それを許すかという設定だけだ。ファウンダーにとって――Stripeでは週に1000件以上のエージェント生成PRが人間のレビュー付きでマージされている。今やボトルネックはレビューアーではなくマージキューである。学生にとって――このシリーズで最も古い「書かれた制限」という発想が、最新のボタンに適用されている。
この記事を読んだあとにできること エンベロープをパスリストとしてデータで書き、deny(拒否)がallow(許可)より優先されるようにする。自動マージは5つのチェックすべてのAND条件とし、最初の失敗だけでなく全ての失敗条件をリストアップする。コミットトレーラーでボットのサインオフは拒否する。そして、エンベロープが分類するだけでまだマージしない段階であることから、ブランチプロテクションの状態をそのまま報告する。
ANDON — シリーズの背骨
- A · Assess ― PR洪水は「感じる」ものではなく「測る」もの 第1話
- N · Never silent ― リポジトリの自働化 第2話
- D・Data, not prose(散文ではなくデータ) — ドリフトしないルール 第3話
- O・エンベロープの内側だけ――被害範囲はパスリストで決まる この回
- N · Negative test ― ゲートは意図的に赤になって初めて設置される 第5話
このエピソードの内容と、自動マージ・エンベロープが第4話に来る理由
第1〜3話で「判断する部品」を作った:意見を持たない機械ゲート、ゲートが実行できなかったことを示す第3の状態、そして全てのルールがそこからレンダリングされるルールファイル。このエピソードは、それらの部品が自律的に取れる唯一のアクション――すなわち「マージ」について扱う。第4話に来るのは、前の3つのルールが成立して初めてこのアクションが安全になるからだ。2値ゲートを自然言語ルールで囲っただけのエンベロープは、ただの穴である。
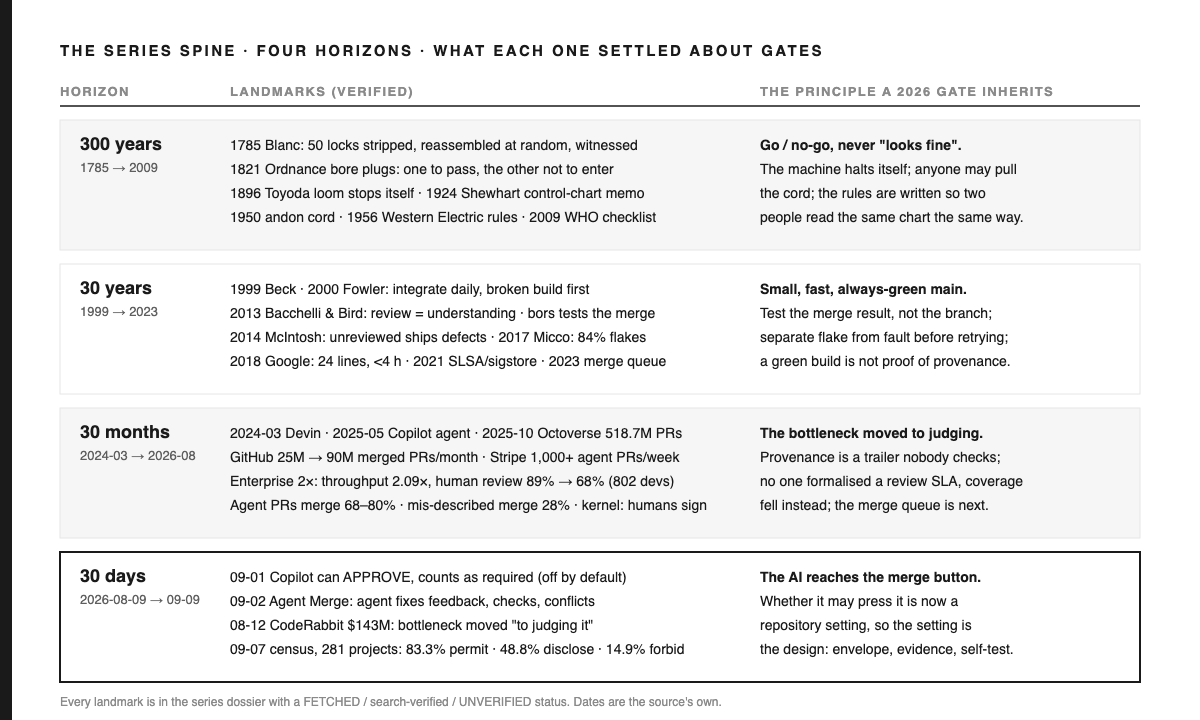
このエピソード直前の30日間で、マージボタンの意味が変わった。2026年9月1日、GitHubはCopilotによるコードレビューの承認が必須承認ルールにカウントされる設定を発表した(デフォルトはオフで、エンタープライズ・組織・リポジトリ単位で設定可能。新しいpushで人間と同様に却下される)。そして重要なのはこの一文:"An approval assessment alone does not count toward merge requirements."(訳:承認評価だけではマージ要件を満たしたことにならない。) [1] その3日後、週次リリースノートで次のステップが説明された:"Agent Merge is now in public preview and gets your pull request ready to merge by resolving review feedback, failed checks, and merge conflicts."(訳:Agent Mergeは現在パブリックプレビュー中であり、レビューのフィードバック、失敗したチェック、マージコンフリクトを解決して、あなたのプルリクエストをマージ可能な状態にする。) [2] Stripeはすでに2月にこう報告している。"Over a thousand pull requests merged each week at Stripe are completely minion-produced, and while they're human-reviewed, they contain no human-written code."(訳:Stripeでは毎週1,000件を超えるプルリクエストが完全にminionによって作成されており、人間によるレビューはあるものの、人間が書いたコードは一切含まれていない。) [3] さらに2026年のマージキュー報告書では、サンプル中のプライベートマージの14.4%がAI支援PRであり、"broke main half as often, even after controlling for PR size and repository."(訳:PRのサイズやリポジトリを考慮しても、mainブランチを壊す頻度は半分だった。) [4]
つまり「AIはマージに十分な性能がない」という主張は証拠の前に崩れつつあり、「AIは十分に良い」という問い自体が的外れだ。良さは信頼度スコアで測れるが、信頼度スコアは間違ったときに何が起こるかを教えてはくれない。被害範囲(blast radius)こそがそれを示す。このエピソードのルールはこうだ。ボットがマージできる範囲はパスのリストで決まる。そのリスト自体が設計だ。.
30年スパンで見れば:マージ後の結果をテストし、その「扉」をシリアライズせよ。
安全な自動マージの歴史とは、「マージ」の意味をどこまで狭められるかの歩みである。2013年、Rustプロジェクトのbotであるborsは、マージ結果そのものをテスト対象にした。2015年の説明文にはこうある:"Homu will take the pull request, merge it with master into a new branch, and submit that branch to a testing backend."(訳:Homuはプルリクエストを受け取り、masterとマージして新しいブランチを作成し、そのブランチをテスト用のバックエンドに送信する。) [5] 緑のPRは緑のmainとは違う、という事実を最初に広く認めたのがborsだった。2023年7月、GitHubはマージキューを一般提供し、その目的を次のように説明した:"ensuring the branch is never broken by incompatible changes."(訳:互換性のない変更によってブランチが壊れることが決してないようにする。) [6] Chromiumのコミットキューは、すべての大規模プロジェクトが最終的に持つことになるリトライルールを追加した。そのドキュメントには珍しく正直にこう書かれている:"If the retry succeeds, then the failure is ignored."(訳:リトライが成功すれば、その失敗は無視される。) [7] そして2026年7月には、レビュー担当者がもはやボトルネックでなくなったという現象に名前がついた:"The constraint didn't disappear. It moved downstream, to the narrowest pipe in the system: the serialized path between 'approved' and 'on main.'"(訳:制約は消えたのではなく、システムの中で最も細いパイプ、つまり「承認済み」から「mainに載る」までの直列経路に移動しただけだ。) [8]
エンベロープに関して、もう2つ重要な系譜がある。Linuxカーネルのコーディングアシスタントに関するルールは、機械の出力と人間の責任の境界を最も明確に示している:"AI agents MUST NOT add Signed-off-by tags. Only humans can legally certify the Developer Certificate of Origin (DCO)."(訳:AIエージェントはSigned-off-byタグを追加してはならない。DCO(開発者証明書)を法的に認証できるのは人間だけである。) [9] カーネルは同じ宣言をassisted-byトレーラーとして求めている。Apache Software Foundationではこれをコミットメッセージ内のgenerated-byトークンと呼ぶ[10]。また、2026年の上位2,000リポジトリにおけるAIポリシーの調査では、83.3%がAI利用を許可し、48.8%が開示を義務付け、14.9%が禁止している[11]。この調査は「誰が書いてよいか」は記録しているが、「ボットがどこに着地してよいか」は記録していない。それこそが本エピソードの問いだ。
エピソード1のキッチンの比喩には、これに対応する名前がある。コールドステーション。サラダ、ソース、小皿料理——これらはスーシェフが味見して問題なければシェフを呼ばずに出す。間違っても被害は一皿分で済むからだ。だがホットラインは決してそうはいかない。グリルから出るものは、どんなにスーシェフが優秀でも必ずシェフの確認を経る。なぜなら、間違いのコストはその夜全体に及ぶからだ。エンベロープとは、コールドステーションが出してよい料理のリストであり、それはスーシェフの自信ではなく、壁に書かれている。
| キッチン | リポジトリ |
|---|---|
| コールドステーションの役割リスト:シェフを通さずに出せる皿は何か | 許可リスト:ドキュメント、計画書、テスト、ケースデータ、Markdownや仕様ファイル |
| グリルに一度でも触れたものは、たとえ飾りでも必ずシェフの確認が必要 | 拒否リスト(こちらが優先):ワークフロー、スクリプト、アプリケーションコード、マイグレーション、エージェントガイド |
| スーシェフは必ず味見し、問題がなく、シェフに確認すべきことが何もないときだけ皿を出せる | 条件3〜5:AIが「マージ」判定で測定済み、指摘ゼロ、人間専用項目ゼロ |
| 今夜はパスが閉じている。皿は用意できているが、誰も出せない | このプランではブランチ保護が403を返す:エンベロープは分類だけ行い、マージ処理自体は一度も動いていない |
構成要素:5つの条件、2つのゲート、そしてドアの状態
1. エンベロープはデータであり、拒否が優先
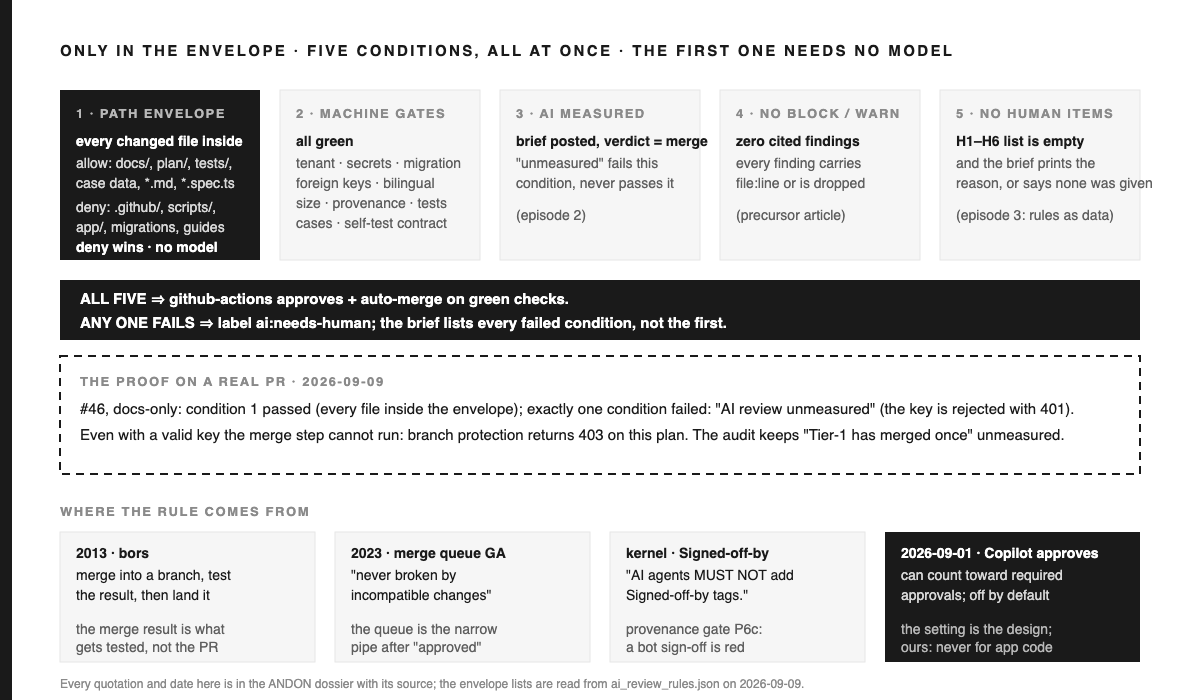
エンベロープはエピソード3と同じルールファイル内に独自のキーで記述される。許可されたパスのプレフィックスリスト、許可されたサフィックスリスト、拒否されたプレフィックスリストがある。許可対象はdocsとplanディレクトリ、caseライブラリとそのintakeフォルダ、agent-configurationディレクトリ、covenantディレクトリ、バックエンド・フロントエンドのテストツリー、そしてMarkdownやテスト仕様ファイル(サフィックス判定)。拒否対象はワークフローを含むGitHub設定ツリー全体、scriptsディレクトリ、Makefile、バックエンドのアプリケーション・マイグレーションツリー、依存マニフェスト、フロントエンドソース、eval runner、2つのエージェントガイド。判定は1関数で、拒否プレフィックスに一致すれば外側、そうでなければ許可プレフィックスまたはサフィックスに一致すれば内側、それ以外は外側。拒否が先に評価され、モデルは不要。1つでも外側のファイルがあれば、そのPRは外側扱いとなる。
拒否リストが許可リストと同じくらい長い理由、scriptsディレクトリが拒否に入っている理由――それこそがこのシリーズの主題だ。ゲート自体がリポジトリで最も「爆発半径」の大きいコードであり、ゲートの変更は将来のすべてのPRの許可範囲を変える。ここは人間だけが手を入れてよい領域だ。
2. 5つの条件を同時に満たし、すべての失敗を列挙する
PRがTier-1、つまりボットが承認して自動マージを開けるのは、5つの条件がすべて同時に成立したときだけだ。すべての変更ファイルがエンベロープ内、すべてのマシンゲートがグリーン、AIレビューが実際に実行され判定が「merge」、ブリーフにblockまたはwarnレベルの指摘ゼロ、人間専用質問リストが空(ブリーフにはモデルが空リストとした理由または理由なしと明記)。分類器は最初の失敗で止まらず、すべて返す。ブリーフには「未達成条件」としてすべて列挙される。これは小さな設計だが効果は大きい。「エンベロープ外、AI未測定、ゲート1つ赤」と読めばPR著者は3つ直すが、「エンベロープ外」だけなら1つ直して2回戻る羽目になる。
5つすべて成立すれば、ワークフロー自身のIDで「低リスク変更のためコードオーナー代理」とコメントしてPRを承認し、自動マージを開ける(必要なチェックがグリーンになれば着地)。どちらか失敗すれば、その失敗内容がブリーフに記載される:ワークフロー承認を許可するリポジトリ設定、または自動マージのためのプラン・保護前提条件。ボットはエンベロープ外のものを、どんなにレビューが良くても絶対に承認しない。前回記事の理由は今も有効だ:マージ条件となるAIレビューアは最適化対象になってしまう([12].
3. エンベロープが依存する2つのゲート:誰が書いたか、どれだけ大きいか
フラッド仕様から2つのゲートがエンベロープの下にある。プロヴェナンスゲートは3部構成。トレーラーにエージェントマーカーがあるコミットは、トレースマーカー・セッションリンク・assisted-by行のいずれかも必要で、エージェントの作業を再発見できるようにする。コミットがエージェント支援の場合、PR本文に検証セクションと証拠貼付が必須。エピソード2の通り、本文なしのpushイベントは「失敗」ではなく「未測定」。また、ボット名義のサインオフは不可(カーネルのルールを機械化):サインオフは人間の法的行為であり、ボットアドレスのトレーラーは赤。
サイズゲートはエピソード3のしきい値ファイルを参照:有効行数400で警告、3,000行または60ファイルでブロック、エージェント支援PRは1,500行でブロック。エージェントの下限はエージェントへの評価ではなく、レビュアーへの評価だ。過去30ヶ月の記録では、マージされないエージェントPRは大きいものが多い([13)、そして1,500行のエージェント生成コードを人間にレビューさせるのは、2006年のレビュー調査(200〜400行が限界)で「うまくできない」とされたことをやらせることになる([14].
証拠、そしてまだ閉じているドア
2026-09-09、エンベロープは本来対象とする唯一のPR種別でテストされた。ドキュメントのみの変更、builder-loopの意思決定記録。Markdownファイル5つ(docsディレクトリ下2つ、READMEペア、changelog)、すべてがプレフィックスまたはサフィックスでエンベロープ内。ブリーフはTier分類を「AIレビュー未測定」だけ未達成として報告。パスエンベロープは通過、ゲートはグリーン、AIはリポジトリキーが401で拒否され実行されなかった。これは正しい結果であり、条件1が実際のdiffで機能し、分類器が「要人間」ではなく残りの失敗を報告する初の実証となった。
この発見の誠実な側面は、有効なキーがあった場合に何が起きたか、つまり「何も起きない」ということだ。このリポジトリはプライベートで、そのプランではブランチ保護エンドポイントが「Upgrade to GitHub Pro or make this repository public」とともに403を返し、自動マージ設定はfalse、承認・マージ処理は一度も実行されていない。執筆時点でオーナーのプランはこのリポジトリのトークンでProと判定されず、シリーズは課金ページが変わっただけで「動作した」とは書かない。エピソード2のループ監査は「Tier-1がエンベロープ内で一度マージされた」を基準に「未測定」とし、「AIがPRを測定した」と並べている。どちらも証拠が出るまでグリーンにはならない。ブランチ保護適用スクリプトはアップグレードURLでクローズ失敗するため、プランがリポジトリに到達した日、1コマンドでドアが設置される。
なぜエンベロープは信頼度スコアではなくパスリストなのか――五つの「なぜ」
| # | なぜか? | 理由 | 根拠 |
|---|---|---|---|
| 1 | なぜ「十分に自信があるAIレビューなら、何でもマージしてよい」としないのか? | 信頼度はレビューが正しい確率を示すが、マージ判断に必要なのは「間違ったときに何が起きるか」であり、この二つは別物だからである。 | GitHub自身のルール「An approval assessment alone does not count toward merge requirements.」(訳:承認評価だけではマージ要件を満たしたことにならない)[1] |
| 2 | なぜ「間違ったときに何が起きるか」がパスで決まるのか? | リポジトリでは、誤ったマージのコストはその変更が到達できる範囲で決まる。ドキュメントのミスなら修正で済むが、マイグレーションのミスはデータを壊し、ゲートのミスは今後すべてのPRに波及する。 | denyリストにはゲート自体が含まれる。ゲートを変えれば、その後のすべてのPRの許可範囲が変わる。 |
| 3 | なぜdenyがallowより優先なのか? | PRは一つの塊としてマージされる。一つでもホットライン(重要領域)のファイルがあれば、全体がホットライン扱いになる。denyを先に評価すれば、allowリストを広くしても安全性を損なわない。 | エンベロープ関数は、allowのプレフィックスやサフィックスより先にdenyのプレフィックスを判定する。 |
| 4 | なぜエンベロープだけでなく五つの条件が必要なのか? | エンベロープは誤ったマージのコストを制限し、残りの四条件はその確率を制限する。borsが示したのは「緑のPRは緑のmainではない」こと、第2話が示したのは「実行不能」は「何も見つからなかった」とは違うということだ。 | [5, 6]; 条件3は「unmeasured」で失敗する |
| 5 | なぜドアが開くまで公開を待たず、403をそのまま報告するのか? | 「切り上げない」ことを旨とするシリーズが、自分の実例だけ切り上げるわけにはいかない。エンベロープの分類は証拠だが、マージステップはまだ証拠ではない。Shewhartの「within limits(管理限界内)」は主張にも部品にも適用される[15]. | ループ監査のP6行はUNMEASURED、その日の403と偽のauto-mergeフラグが記録されている |
要点は一文で:マージボタンの安全性は「何に到達できるか」の関数であり、その到達範囲は読み取り・差分・denyできるリストで表現できる。確率ではそれはできない。
30分で作る:エンベロープ契約
30分は「これを写す読者」のための目安であり、私自身が計測した時間ではない。エンベロープと分類器は午後、由来ゲートは午前、証明は既存のPRだった。
| 要素 | 仕様 |
|---|---|
| エンベロープ | ルールファイル内:allow_prefixes, allow_suffixes, deny_prefixes・まずdeny(拒否)を評価する。ゲート、ワークフロー、アプリケーションコード、マイグレーション、依存マニフェスト、エージェントガイドはすべて拒否対象。ひとつでも拒否リストに該当するファイルがあれば、そのPR全体がエンベロープ外となる。 |
| 5つの条件 | エンベロープ内である ∧ すべてのマシンゲートがグリーン ∧ AIによる判定が「merge」で測定済み ∧ ブロック/警告レベルの指摘ゼロ ∧ 人間専用項目ゼロ(空リストの理由はbriefにモデルの説明を出す。理由がなければその旨を記載)。分類器は未達成のすべての条件を返す。 |
| アクション | 5つすべて満たした場合 ⇒ ワークフローのIDでルール名付きコメントを残して承認し、auto-mergeを有効化する。アクション自体が失敗した場合は、その設定やプランをbriefに記録する。 |
| 由来ゲート | エージェントマーカー ⇒ トレースマーカー必須。エージェント支援PR ⇒ 本文に検証セクション必須(本文なし ⇒ unmeasured)。botによるsign-off ⇒ 赤。 |
| サイズゲート | しきい値ファイルより:警告は400行、ブロックは3,000行または60ファイル。エージェント支援の場合は1,500行でブロック。有効行数は生成ファイルを除外。 |
| ドアの状態 | ブランチ保護とauto-mergeの状態はAPIから取得し、監査では現状をそのまま記録する。プランが有効化されるまで、保護スクリプトはアップグレードURLでfail closedとなる。 |
| 意図的に省いたもの | 信頼度しきい値なし。「AIがN人レビューでアプリケーションコードを承認可」なし。バイパスリストなし。いずれもホットライン(重要領域)がシェフ抜きで流れる抜け道になる。 |
# The envelope is one function; deny first, no model.
def in_envelope(path, env):
    if any(path.startswith(d) for d in env["deny_prefixes"]):  return False
    return any(path.startswith(a) for a in env["allow_prefixes"]) or \
           any(path.endswith(s)   for s in env["allow_suffixes"])

# Tier-1 is a conjunction; every failed condition is returned, not the first.
def classify_tier(brief, env):
    reasons = []
    if any(not in_envelope(f, env) for f in brief.files): reasons.append("outside the envelope")
    if any(not g.ok for g in brief.gates):                 reasons.append("a machine gate is red")
    if not brief.measured:                                 reasons.append("AI review unmeasured")
    else:
        if brief.review.needs_human:                       reasons.append("human-only items present")
        if brief.review.hot_findings:                      reasons.append("block/warn findings present")
        if brief.review.verdict != "merge":                reasons.append("AI verdict is not merge")
    return ("auto" if not reasons else "human"), reasons
同じ話、5つの出口
| 読者 | 唯一の判断 | 唯一のアクション |
|---|---|---|
| 学生 | 「十分良い」と「十分安全」は別の問いだ。 | 自分が頼る自動化アクションをひとつ選び、それがどこで許可されているかをリストにして書き出せ。 |
| エンジニア | まずdeny、次にallow。5条件すべてを同時に満たすこと、失敗はすべて列挙する。 | envelopeをルールファイルに追加し、botのapproveステップがモデルを読む前にenvelopeを参照するようにせよ。 |
| 創業者 | 今やボトルネックはレビュー担当者ではなく、マージキューである。 | 今週中に、botが人間なしで着地できるディレクトリを決め、それぞれに理由を書き添えよ。 |
| 経営層 | 設定こそが設計そのものだ。 | 組織内でAI-approval設定を切り替えられるのは誰か、切り替えた後にどのパスリストで制約されるのかを確認せよ。 |
| 投資家 | 自分の403を正直に報告できるチームは、自分の数字もきちんと報告できる。 | そのチームに、auto-mergeがなぜ拒否されたのか、そのPRを実際に見せてもらえ。 |
パターン、アンチパターン、そして第一原理
機能したパターン。 データとしてのenvelope(deny優先)。条件はすべてANDで返す。ワークフローIDによる承認と、ルール名を明記したコメント。由来の3つの機械的チェック。根拠を明示したファイルからのサイズ制限。APIから取得したドアの状態は、開くまでunmeasuredとして報告。
置き換えたアンチパターン。 「AIが自信あれば承認できる」。最初の未達条件で止まるbot。誰も確認しないagentトレーラー。botアドレスのサインオフ。プラン購入でauto-mergeが動くと謳うリリースノート。
仕組みの名前。 envelopeは誤マージ時のコストを制限し、他の4条件はその確率を制限する。両者の積がリスクであり、直接リポジトリが制御できるのは前者だけなので、それをリストとして書く。
第一原理を一文で。 機械は、間違えても簡単に巻き戻せる場所でだけ動かせ。「簡単」を感覚でなくパスの集合として書き出せ。
現実ミッション
エピソード3で「エピソード4までにenvelopeが実際のdocs-only PRでテストされ、ブランチプロテクションの状態も正直に報告される」と約束した。両方完了した:docs-only PRはenvelopeを通過し、1条件で失敗、ドアは403。エピソード5までに、リポジトリ内のすべてのゲートが自己テストで赤になることが証明され、前記事のnegative-test PRはレビュアーの初めてのmeasured findingを生むか、まだキー待ちか、記事で明記する。
次に読むべき記事
第4話ANDON 全5回シリーズ 第4話 エージェント型PRレビュー/CI/CD。数値はすべて、その場その場でスコープが定められている。キッチンはあくまでモデルであって、実測値ではない。エンベロープ、分類器、2つのゲート、そして403――これらはプライベートリポジトリ内に実在し、その構造は契約書として再現されている。つまり、誰かのアクセス権に依存しない。このエピソードが参照する“四つの地平線”のドシエは、ポートフォリオのplansディレクトリに記録してある。
参考文献
- GitHub Changelog、Copilotによるコードレビューがプルリクエストの承認として認められるように, 2026-09-01. github.blog
- GitHub Changelog、2026-08-31週リリース(2026-09-04掲載)github.blog
- Stripe、Minions, 2026-02-09. stripe.dev
- Mergify、2026年マージキュー現況, 2026-07-27. mergify.com
- Wilson、Rustインフラはあなたのインフラにもなる, 2015-03-17. huonw.github.io
- GitHub、プルリクエスト・マージキュー、一般公開, 2023-07-12. github.blog
- Chromium コミットキュー ドキュメントchromium.googlesource.com
- Pan, マージキューは新たなボトルネック, 2026-07-02. tianpan.co
- Linuxカーネル ドキュメント、AIコーディングアシスタントの利用. docs.kernel.org
- Apache Software Foundation、生成系ツール運用ガイドライン. apache.org
- Hora、Robbes、Zacchiroli、“We Permit the Use of AI, but […]”、arXiv:2609.07542、2026-09-07。arxiv.org
- Paul Jialiang Wu、AI PRレビューは嘘をつけない, 2026-09-08. futuremake.io
- Ehsaniほか、AIコーディングエージェントはどこで失敗するか、arXiv:2601.15195、2026-01-21。arxiv.org
- SmartBear, ピアコードレビューのベストプラクティス(Cisco調査、2006年)smartbear.com(ベンダー提供資料。RigbyとBirdが注目)
- Shewhart, Economic Control of Quality of Manufactured Product、Van Nostrand、1931年(archive.orgスキャン)archive.org